Архитектура античитов уровня ядра: как устроен BattlEye и защита от детектов
Современные онлайн-шутеры перенесли поле битвы за безопасность в нулевое кольцо привилегий операционной системы — Ring-0 Kernel Mode. В этой статье мы анализируем низкоуровневую архитектуру античита BattlEye в Escape from Tarkov, алгоритмы фингерпринтинга комплектующих ПК (HWID) и инженерные принципы работы аппаратных спуферов.
Архитектура процессоров x86-64 разделяет исполнение кода на кольца защиты. Большинство обычных программ и сама игра Escape from Tarkov работают в User Mode (Ring 3), где доступ к системной памяти строго ограничен ядром ОС.
Kernel Mode (Ring 0) — уровень максимального приоритета, где исполняется ядро Windows (ntoskrnl.exe) и системные драйверы. Программа, исполняющаяся в Ring 0, имеет беспрепятственный доступ к любому физическому байту оперативной памяти компьютера, регистрам процессора и портам ввода-вывода.
По этой причине BattlEye запускается как драйвер ядра BEDaisy.sys. Если бы чит работал в Ring 3, античит мог бы мгновенно обнаружить его через системные API вызовы. Чтобы обойти сканирование, разработчики приватного софта создают собственные Ring-0 драйверы, перехватывающие управление памятью до инициализации античита.
2. Как устроен драйвер BEDaisy.sys и что он сканирует
Античит BattlEye выполняет комплексный мониторинг операционной системы:
Сканирование дескрипторов (Handle Stripping): античит регистрирует системные коллбэки ядра (ObRegisterCallbacks), чтобы запретить процессам User Mode открывать дескрипторы с правами PROCESS_VM_READ или PROCESS_VM_WRITE к памяти игры.
Проверка целостности Page Tables: проверка прав доступа страниц памяти Unity на предмет внедренного исполняемого кода с правами PAGE_EXECUTE_READWRITE.
Хуки и подписи драйверов (DSE Bypass): BattlEye сканирует системный пул памяти ядра в поисках неподписанных модулей или известных уязвимых драйверов (например, Capcom, RTCore, gdrv), часто используемых для загрузки софта.
3. Анатомия бана по железу: какие компоненты отслеживает BattlEye
Когда аккаунт блокируется за использование публичного или некачественного чита, BattlEye генерирует уникальный цифровой отпечаток вашего компьютера — Hardware ID (HWID). Если вы просто купите новый аккаунт EFT и запустите игру на заблокированном ПК, новый аккаунт получит бан через 10–30 минут после первого захода в лобби.
Идентификаторы, считываемые BattlEye при формировании HWID бана:
Серийные номера накопителей (SSD / NVMe / HDD): считываются напрямую через драйвер контроллера диска (IOCTL запросы SMART_RCV_DRIVE_DATA и STORAGE_PROPERTY_QUERY).
SMBIOS UUID и серийный номер материнской платы: считываются из структур таблицы SMBIOS в памяти UEFI.
MAC-адреса сетевых интерфейсов: физические адреса сетевых карт и роутера.
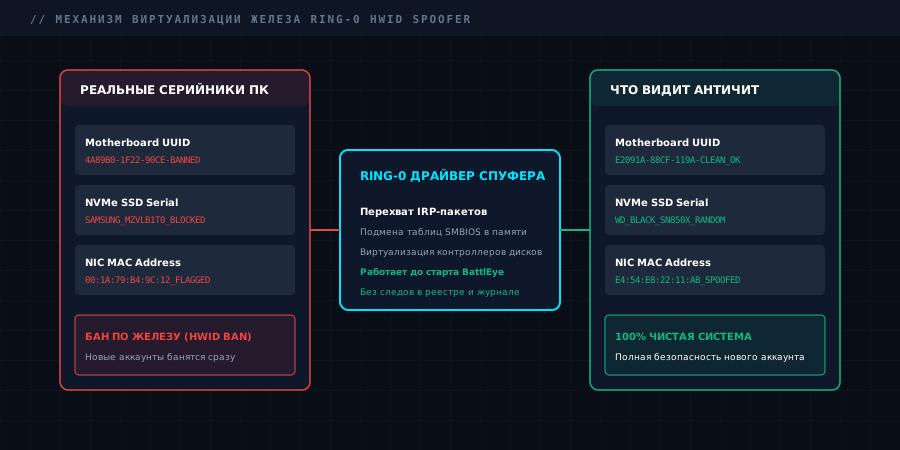
Рис. 1. Механизм работы Ring-0 спуфера: подмена серийных номеров материнской платы, SSD и MAC-адреса до старта античита.
4. Как аппаратный спуфер виртуализирует данные оборудования
HWID Spoofer — это специализированный Ring-0 драйвер, который внедряется в цепочку обработки системных вызовов между античитом и физическим оборудованием. Он перехватывает запросы драйверов накопителей и сети и подменяет реальные серийные номера на сгенерированные виртуальные значения.
Настоящие серийные номера не затираются на физических накопителях — виртуализация происходит исключительно в оперативной памяти в рамках текущей сессии Windows. После перезагрузки компьютера данные возвращаются в исходное состояние.
5. Проверенные решения для защиты железа
🔒 Надежные спуферы каталога:
EFT Spoofer — специализированный спуфер под BattlEye с подменой дисков, сетевых карт, GUID и BIOS без форматирования Windows.
Друзья, рады представить Вам HWID Spoofer для игры Arena Breakout: Infinite! Принцип работы прост, если Вы заблокированы в игре по "железу", то запустив HWID Spoofer Вы сможете снова играть без проблем! HWID Spoofer - это программа для изменения аппаратных идентификаторов компьютера. Важно: продукт не снимает блокировки с аккаунтов.
Глубокая виртуализация дисков (SSD/NVMe), BIOS, MAC и сетевых карт
Позволяет обойти бан по железу и играть на чистом новом аккаунте
Совместим со всеми версиями Windows 10 и Windows 11
HWID Spoofer (VEX) - программа для подмены идентификаторов компьютера, предназначенная для работы с античитом Easy Anti-Cheat (EAC). Объединяет настраиваемый спуфинг оборудования и встроенный клинер в одном интерфейсе. Основные возможности: SMBIOS - подмена данных системы, материнской платы, процессора и оперативной памяти.
Мгновенный спуфинг серийных номеров и глубокая очистка следов
Надежный Ring-0 драйвер с поддержкой процессоров Intel и AMD
Простой запуск без сложных предварительных настроек BIOS
🛒 Корзина покупок
Ваша корзина пуста. Добавьте софт из каталога для оформления.